Eine Patientin spricht Sie beim Termin an, etwas verlegen: Sie habe Ihre Praxis gegoogelt, und unter Ihrem Namen sei Werbung für Potenzmittel aufgetaucht. Sie öffnen Ihre Website auf dem Praxisrechner. Alles sieht aus wie immer. Ein Missverständnis? Wahrscheinlich nicht. Genau so beginnen viele Fälle, in denen eine Praxis-Website gehackt wurde.
Warum Sie einen Hack oft nicht sehen
Wer eine Website übernimmt, will sie selten zerstören. Meist soll sie unbemerkt für fremde Zwecke arbeiten: Sie verlinkt auf Online-Apotheken, leitet Besucher auf Betrugsseiten um oder verschickt Spam-Mails. Damit das möglichst lange unentdeckt bleibt, zeigen die Angreifer ihre Inhalte gezielt nur bestimmten Besuchern.
Ein bekanntes Beispiel ist der sogenannte Pharma-Hack. Dabei werden Seiten mit Werbung für Medikamente wie Viagra oder Cialis in die Website eingeschleust. Sie, Ihr Team und die meisten Besucher sehen davon nichts. Nur Suchmaschinen bekommen die Spam-Inhalte zu sehen. Fachleute nennen diese Täuschung Cloaking, also Verschleiern. Das Ergebnis: In der Google-Suche erscheinen unter Ihrem Praxisnamen plötzlich Medikamentenangebote, und Ihr guter Ruf wird für fremde Werbung missbraucht.
Besonders häufig trifft es Websites mit WordPress oder Joomla, deren Software, Plug-ins oder PHP-Version nicht aktuell sind. Wie schnell eine einzige Lücke reicht, hat zuletzt php2shell gezeigt.
Die 5 Warnzeichen
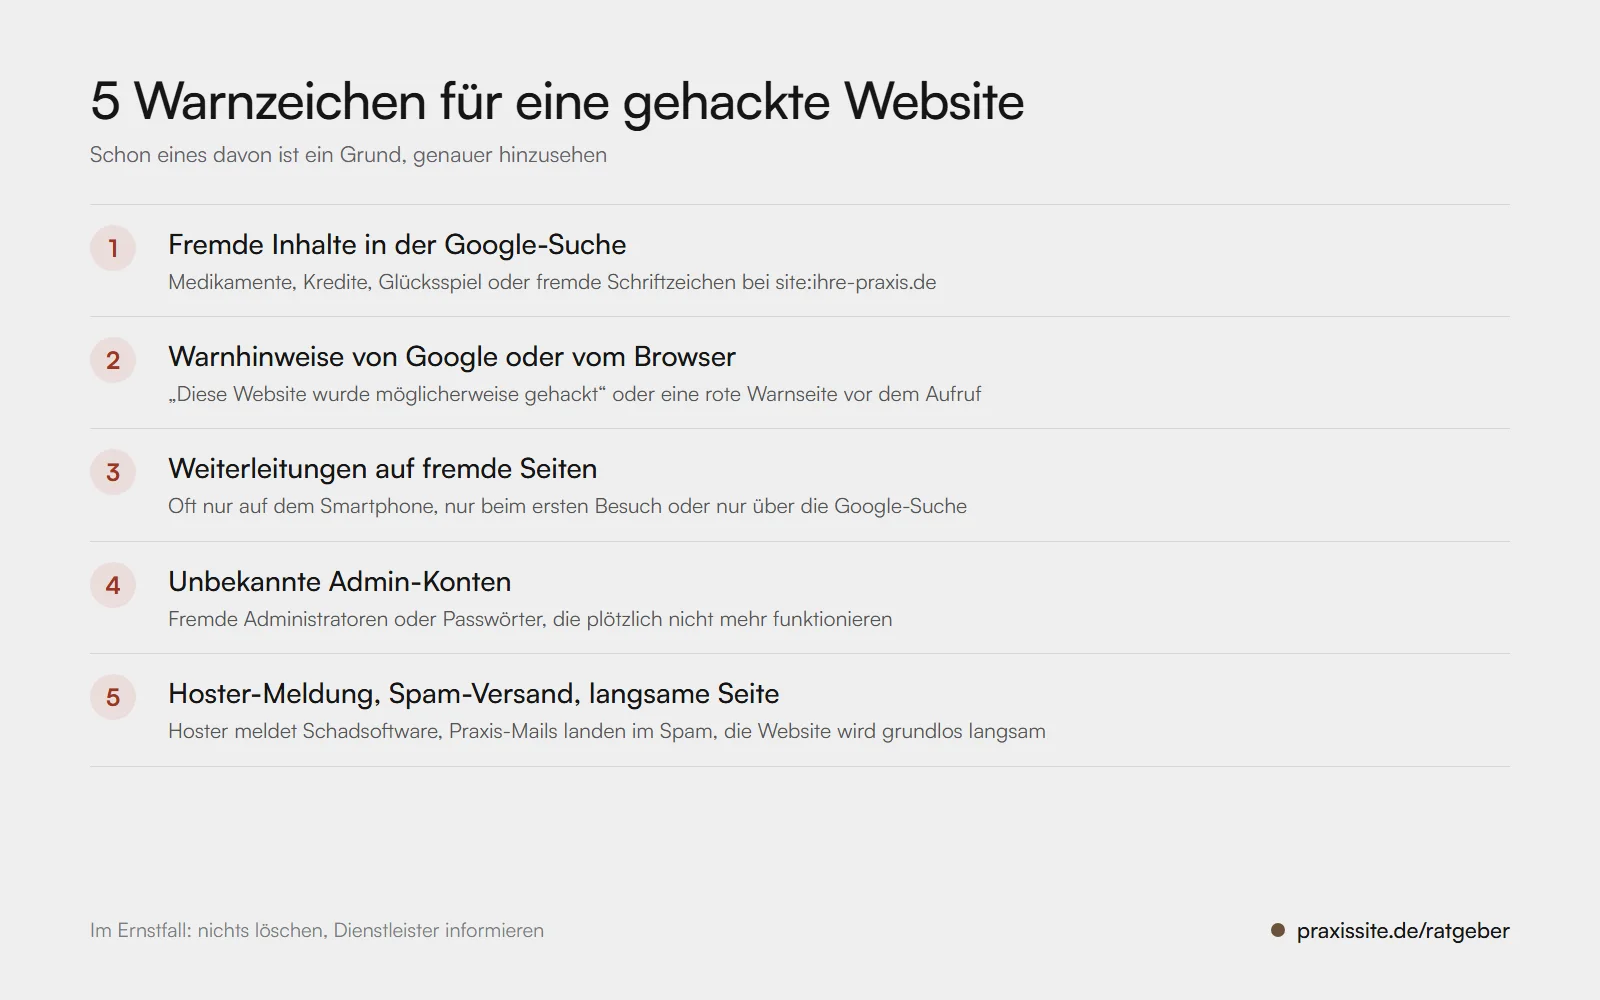
1. Fremde Inhalte in der Google-Suche. Geben Sie bei Google site: und direkt dahinter Ihre Domain ein, etwa site:praxis-beispiel.de. Google zeigt dann alle Seiten Ihrer Website, die es kennt. Tauchen dort Titel zu Medikamenten, Krediten, Glücksspiel oder Texte in japanischen oder chinesischen Schriftzeichen auf, ist das ein starkes Warnsignal.
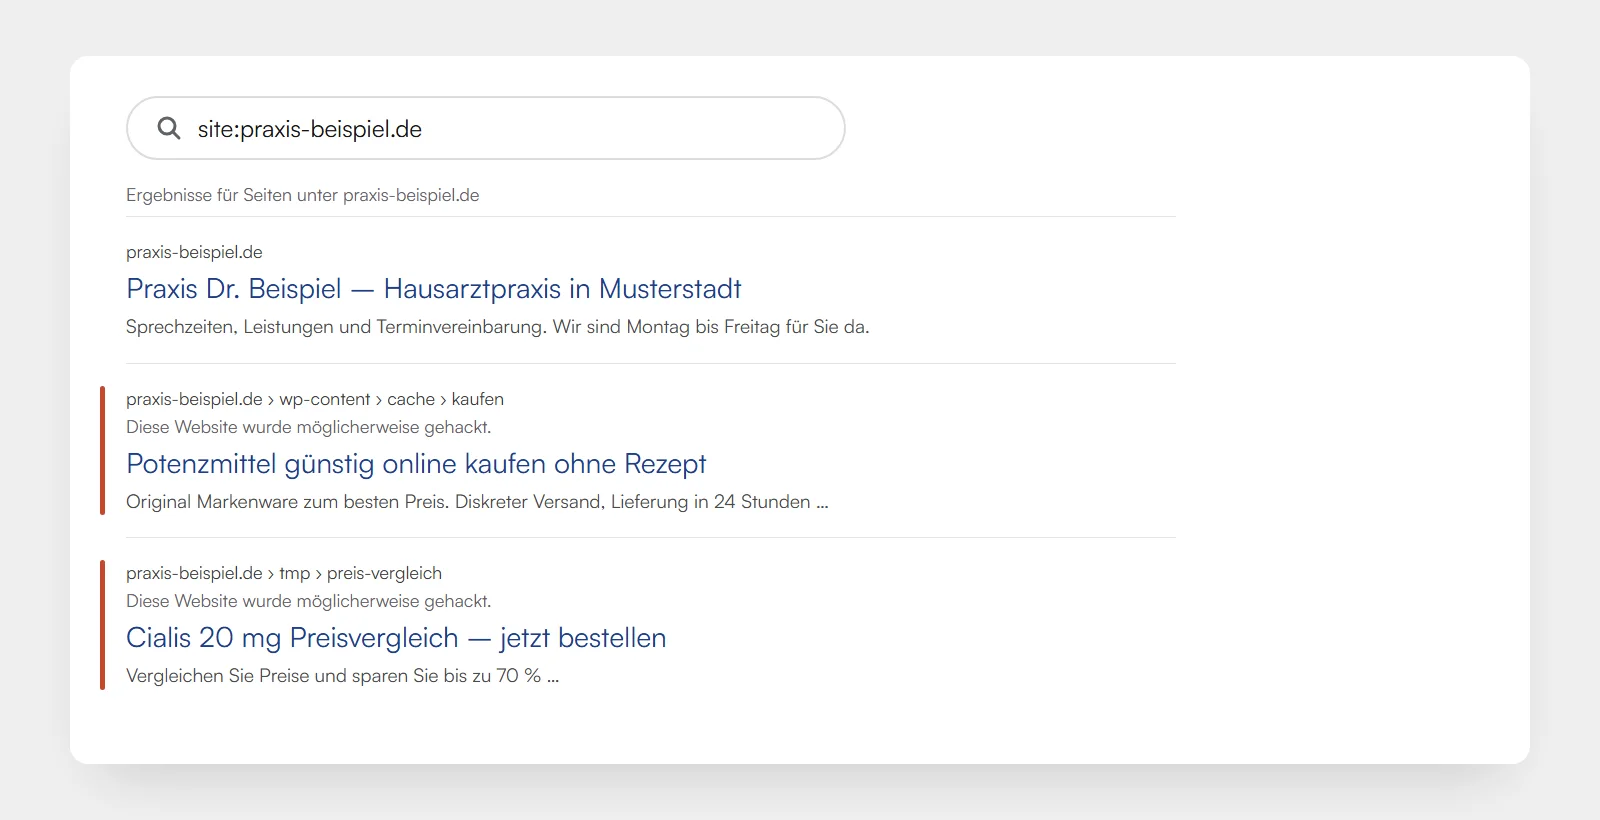
2. Warnhinweise von Google oder vom Browser. Erkennt Google einen Hack, kann es Ihre Website in den Suchergebnissen mit dem Hinweis „Diese Website wurde möglicherweise gehackt“ versehen. Findet Google Schadsoftware, zeigen Browser wie Chrome oder Firefox vor dem Aufruf sogar eine rote Warnseite. Spätestens dann bleiben Patientinnen und Patienten weg.
3. Weiterleitungen auf fremde Seiten. Manche Hacks leiten Besucher auf Werbe- oder Betrugsseiten um, aber nicht immer. Häufig passiert es nur beim ersten Besuch, nur auf dem Smartphone oder nur, wenn jemand über die Google-Suche kommt. Testen Sie deshalb auch so: Suchen Sie Ihre Praxis auf dem Handy bei Google und tippen Sie das Ergebnis an.
4. Unbekannte Admin-Konten oder geänderte Passwörter. Sehen Sie in der Benutzerverwaltung von WordPress oder Joomla nach. Gibt es Administratoren, die niemand im Team kennt? Funktioniert Ihr Passwort plötzlich nicht mehr? Angreifer legen sich gern eigene Zugänge an, um wiederzukommen.
5. Meldungen vom Hoster, Spam-Versand oder eine langsame Seite. Viele Hoster erkennen Schadsoftware und schreiben Ihnen oder sperren das Paket vorsorglich. Auch wenn Ihre Praxis-Mails auf einmal im Spam-Ordner Ihrer Patienten landen, kann das daran liegen, dass Ihr Server für Spam-Versand missbraucht wird. Und eine Website, die ohne Grund deutlich langsamer geworden ist, sollten Sie ebenfalls prüfen lassen.
Tipp: Google Search Console einrichten
Die Google Search Console ist ein kostenloses Werkzeug, mit dem Google Ihnen direkt meldet, wenn es auf Ihrer Website Probleme findet. Im Bericht „Sicherheitsprobleme“ sehen Sie, ob Google einen Hack oder Schadsoftware erkannt hat, und auf Wunsch bekommen Sie eine E-Mail. Die Einrichtung dauert wenige Minuten und kostet nichts.
Was Sie im Ernstfall tun sollten
Entdecken Sie eines der Warnzeichen, ist die Versuchung groß, sofort selbst aufzuräumen. Das ist verständlich, aber oft kontraproduktiv: Wer nur die sichtbaren Spam-Seiten löscht, lässt die eigentliche Hintertür offen, und nach ein paar Tagen ist alles wieder da. Gehen Sie lieber in dieser Reihenfolge vor:
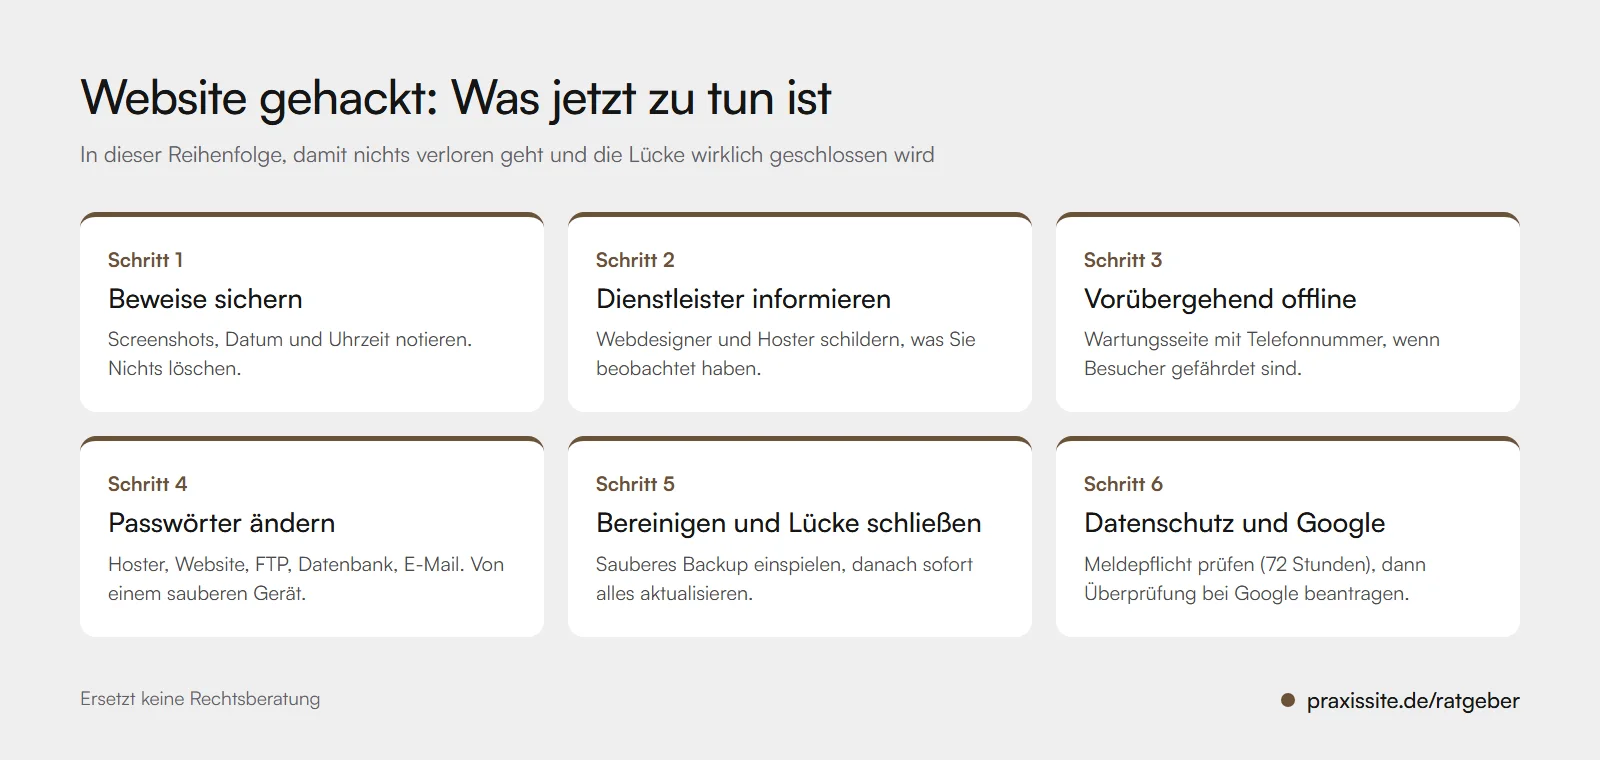
- Beweise sichern. Machen Sie Screenshots der Auffälligkeiten und notieren Sie Datum und Uhrzeit. Löschen Sie nichts. Ihr Dienstleister braucht diese Spuren, um herauszufinden, wie der Angreifer hereingekommen ist.
- Dienstleister und Hoster informieren. Schildern Sie, was Sie beobachtet haben. Gute Hoster helfen bei der Analyse, viele bieten Schadsoftware-Scans an.
- Website vorübergehend offline nehmen. Wenn Besucher umgeleitet werden oder Schadsoftware ausgeliefert wird, ist eine Wartungsseite das kleinere Übel. Ihre Telefonnummer gehört trotzdem darauf.
- Alle Passwörter ändern. Hoster-Konto, Website-Admin, FTP-Zugang, Datenbank und E-Mail-Postfächer, und zwar von einem Gerät aus, das sicher nicht betroffen ist.
- Bereinigen und die Lücke schließen lassen. Am sichersten ist ein sauberes Backup von vor dem Angriff, das danach sofort auf den neuesten Stand gebracht wird. Ohne das Update steht dieselbe Tür gleich wieder offen.
- Datenschutz prüfen und Google informieren. Konnten Angreifer auf personenbezogene Daten zugreifen, etwa auf gespeicherte Formular-Anfragen, muss der Vorfall in der Regel innerhalb von 72 Stunden der Datenschutz-Aufsichtsbehörde gemeldet werden. Sprechen Sie dazu mit Ihrer oder Ihrem Datenschutzbeauftragten. Ist die Website sauber, beantragen Sie in der Search Console unter „Sicherheitsprobleme“ eine Überprüfung. Bis Google die Warnung entfernt, können Tage bis Wochen vergehen.
Vorbeugen ist günstiger als bereinigen
Die meisten Hacks nutzen bekannte Lücken in veralteter Software. Mit diesen Grundregeln senken Sie das Risiko deutlich:
- System, Theme, Plug-ins und PHP-Version werden regelmäßig aktualisiert, und jemand ist dafür ausdrücklich zuständig. Mehr dazu in Wer pflegt eigentlich Ihre Praxis-Website?
- Plug-ins, die niemand mehr braucht, werden gelöscht statt nur deaktiviert.
- Jeder Zugang hat ein eigenes, langes Passwort, und wo möglich ist die Zwei-Faktor-Anmeldung aktiv.
- Es gibt regelmäßige Backups, die außerhalb des Webspace liegen und schon einmal testweise zurückgespielt wurden.
- Die Google Search Console ist eingerichtet und schickt Meldungen an ein Postfach, das gelesen wird.
So löst Praxissite das
Bei den Websites von Praxissite gibt es die typischen Einfallstore gar nicht erst. Sie sind statische Websites: Die Seiten werden einmal fertig gebaut und ohne PHP und ohne Datenbank ausgeliefert. Auf der Live-Website gibt es keinen Admin-Login, den jemand knacken könnte, und keine Plug-ins, die veralten. Wo kein Programmcode beim Aufruf mitläuft, können Angreifer auch keine Spam-Seiten einschleusen.
Mit dem optionalen Hosting-Paket kümmern wir uns außerdem um Domain, SSL-Zertifikat, Updates und Backups. Sie haben einen festen Ansprechpartner und müssen im Ernstfall nicht erst herausfinden, wer zuständig ist. Alle Leistungen im Vergleich finden Sie in der Preisübersicht.
Ihre Website wurde schon einmal gehackt, oder Sie möchten das Thema Sicherheits-Updates einfach loswerden? Wir übernehmen Ihre Inhalte und bauen daraus eine neue, schlanke Website zum Festpreis. Wie das abläuft, lesen Sie unter Webdesign für Praxen.
Unsicher, ob Ihre Website betroffen ist?
Sie haben eines der Warnzeichen bemerkt oder möchten einfach sichergehen? Schicken Sie uns die Adresse Ihrer Praxis-Website. Wir sehen sie uns kostenlos an und sagen Ihnen, ob Handlungsbedarf besteht. Jetzt Website-Check anfragen.
Stand: 1. November 2026. Die Hinweise zur Meldepflicht geben einen allgemeinen Überblick und ersetzen keine Rechtsberatung. Quellen: Google: Bericht „Sicherheitsprobleme“, web.dev: Überprüfung beantragen, Sucuri: WordPress Pharma Hack.