Montagmorgen, kurz vor Sprechstundenbeginn. Eine Patientin ruft an: Sie wollte auf Ihrer Website die Öffnungszeiten nachsehen und ist auf einer Seite für Gewinnspiele gelandet. Oder Ihr Webdesigner schreibt Ihnen eine knappe Mail: „Wegen php2shell müssen wir an Ihre Seite ran.“ Spätestens dann stellt sich die Frage: Was ist da eigentlich passiert, und betrifft es meine Praxis?
Was ist php2shell?
PHP ist eine Programmiersprache, die auf dem Server Ihres Hosters läuft. Sie setzt jede Seite Ihrer Website in dem Moment zusammen, in dem ein Besucher sie aufruft. WordPress, Joomla und viele andere Redaktionssysteme sind in PHP geschrieben. Ein großer Teil der Praxis-Websites in Deutschland läuft deshalb auf PHP, oft ohne dass die Praxisinhaber es wissen.
Unter dem Namen php2shell sind zwei Sicherheitslücken in PHP selbst bekannt geworden (Kennungen CVE-2026-109618 und CVE-2026-109619). Sie stecken also nicht in einem einzelnen Plug-in, sondern in der Technik darunter. Die Einzelheiten sind am 20. Oktober 2026 vorzeitig an die Öffentlichkeit gelangt. Das PHP-Projekt hat am 21. Oktober 2026 reagiert: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 schließen beide Lücken.
Das Gefährliche: Ein Angreifer braucht weder ein Passwort noch ein Benutzerkonto. Eine einzige präparierte Anfrage an den Server kann genügen, um dort eigene Befehle auszuführen. Fachleute sprechen von „Remote Code Execution“, also dem Ausführen von fremdem Programmcode aus der Ferne. Auf der gängigen Skala für Schweregrade (CVSS) sind beide Lücken mit 9,2 von 10 Punkten bewertet.
Wer ist betroffen?
Jede Website, die PHP nutzt und noch nicht auf eine der oben genannten Versionen aktualisiert wurde. Betroffen sind auch alte Versionen wie PHP 7.4, 8.0 und 8.1. Für sie gibt es vom PHP-Projekt keine offizielle Aktualisierung mehr, nur Notlösungen über einzelne Linux-Anbieter. Für PHP 7.3 und älter gibt es gar keinen Patch.
Warum das für Praxen kein Randthema ist
Sicherheitsforscher haben erste Angriffsversuche bereits am 17. Oktober beobachtet, also vor der Veröffentlichung. Solche Angriffe laufen automatisiert: Programme durchsuchen das Internet nach verwundbaren Servern. Ob dort eine Großkanzlei oder eine Hausarztpraxis im Sauerland ihre Website betreibt, spielt keine Rolle.
Was ein erfolgreicher Angriff für Ihre Praxis bedeuten kann:
- Umleitungen und Spam: Ihre Website leitet Besucher auf Werbe- oder Betrugsseiten weiter. Bei Arztseiten sind versteckte Links zu Potenzmitteln ein bekanntes Muster.
- Warnhinweise bei Google: Erkennt Google Schadcode, erscheint Ihre Praxis in den Suchergebnissen mit Warnung oder gar nicht mehr.
- Abfluss von Daten: Hat Ihr Kontaktformular Anfragen in einer Datenbank gespeichert, können diese abgegriffen werden. Geht es um Gesundheitsangaben, ist ein solcher Datenschutzvorfall in aller Regel meldepflichtig.
- Aufwand und Kosten: Eine gehackte Website zu bereinigen dauert in der Regel deutlich länger, als sie rechtzeitig abzusichern.
So prüfen Sie Ihre Website in 10 Minuten
Sie müssen kein Technikprofi sein, um den Stand Ihrer Website herauszufinden. Diese Schritte reichen für eine erste Einschätzung.
1. PHP-Version nachsehen. Melden Sie sich im Kundenbereich Ihres Hosters an. Die PHP-Version steht meist unter Menüpunkten wie „Webhosting“, „PHP-Einstellungen“ oder „PHP-Version“. Bei WordPress finden Sie sie auch im eigenen Admin-Bereich unter Werkzeuge → Website-Zustand → Bericht → Server, bei Joomla unter System → Systeminformationen.
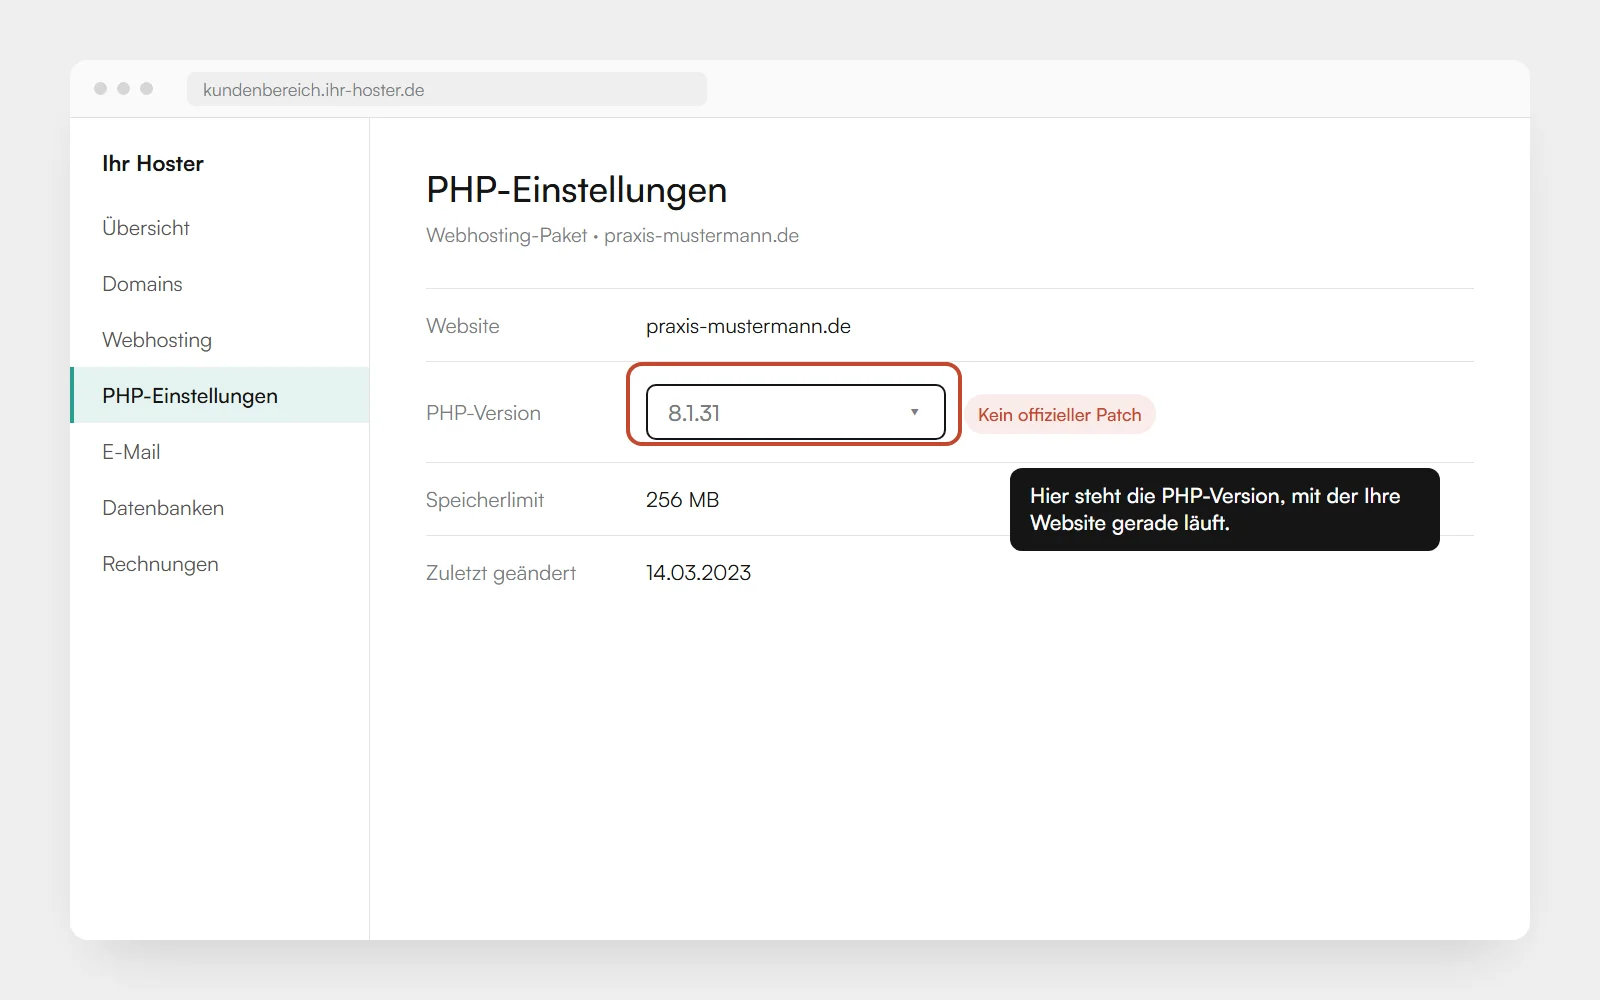
2. Version einordnen. Steht dort 8.2.35, 8.3.36, 8.4.27, 8.5.12 oder höher, ist php2shell geschlossen. Eine niedrigere Nummer innerhalb dieser Reihen bedeutet: Das Update fehlt noch. Steht dort 8.1, 8.0, 7.x oder gar 5.x, läuft Ihre Website auf einer Version, die das PHP-Projekt nicht mehr absichert.
3. Beim Dienstleister nachfragen. Bei klassischem Webhosting spielt der Hoster neue PHP-Versionen auf seinen Servern ein. Ob das bei Ihrem Tarif schon passiert ist und ob die gewählte Version überhaupt noch versorgt wird, kann Ihnen der Support sagen. Betreut eine Agentur oder ein Webdesigner Ihre Seite, fragen Sie dort konkret: „Ist unsere Website gegen php2shell abgesichert, und auf welcher PHP-Version läuft sie jetzt?“
4. Auf Warnzeichen achten. Prüfen Sie, ob es Spuren eines Angriffs gibt, die schon vor dem Update entstanden sein könnten.
- In der Benutzerverwaltung von WordPress oder Joomla gibt es keine Administratoren, die Sie nicht kennen.
- Im Dateimanager des Hosters liegen keine neuen Dateien mit seltsamen Namen, etwa Zahlen- und Buchstabenketten mit der Endung .php.
- Ihre Website leitet nicht auf fremde Seiten um, auch nicht beim Aufruf über die Google-Suche oder auf dem Smartphone.
- Die Google-Suche nach
site:ihre-praxis.dezeigt keine fremden Seiten mit Werbung für Medikamente, Kredite oder Glücksspiel. - In der Google Search Console (falls eingerichtet) gibt es keine Meldung unter „Sicherheitsprobleme“.
Finden Sie eines dieser Warnzeichen, ändern Sie nichts auf eigene Faust. Informieren Sie Ihren Dienstleister, ändern Sie alle Passwörter (Hoster, Website, FTP, E-Mail) und lassen Sie die Website prüfen und bereinigen. Waren personenbezogene Daten gespeichert, beraten Sie sich zusätzlich mit Ihrer oder Ihrem Datenschutzbeauftragten.
Was nicht hilft
Ein Sicherheits-Plug-in in WordPress schließt php2shell nicht. Die Lücke sitzt eine Ebene tiefer, in PHP selbst, und kann ausgenutzt werden, bevor WordPress überhaupt startet. Abhilfe schafft nur die aktualisierte PHP-Version auf dem Server.
Betroffen oder nicht? Der entscheidende Unterschied
Ob eine Website von php2shell betroffen sein kann, hängt nicht von ihrem Aussehen ab, sondern davon, wie sie technisch ausgeliefert wird.
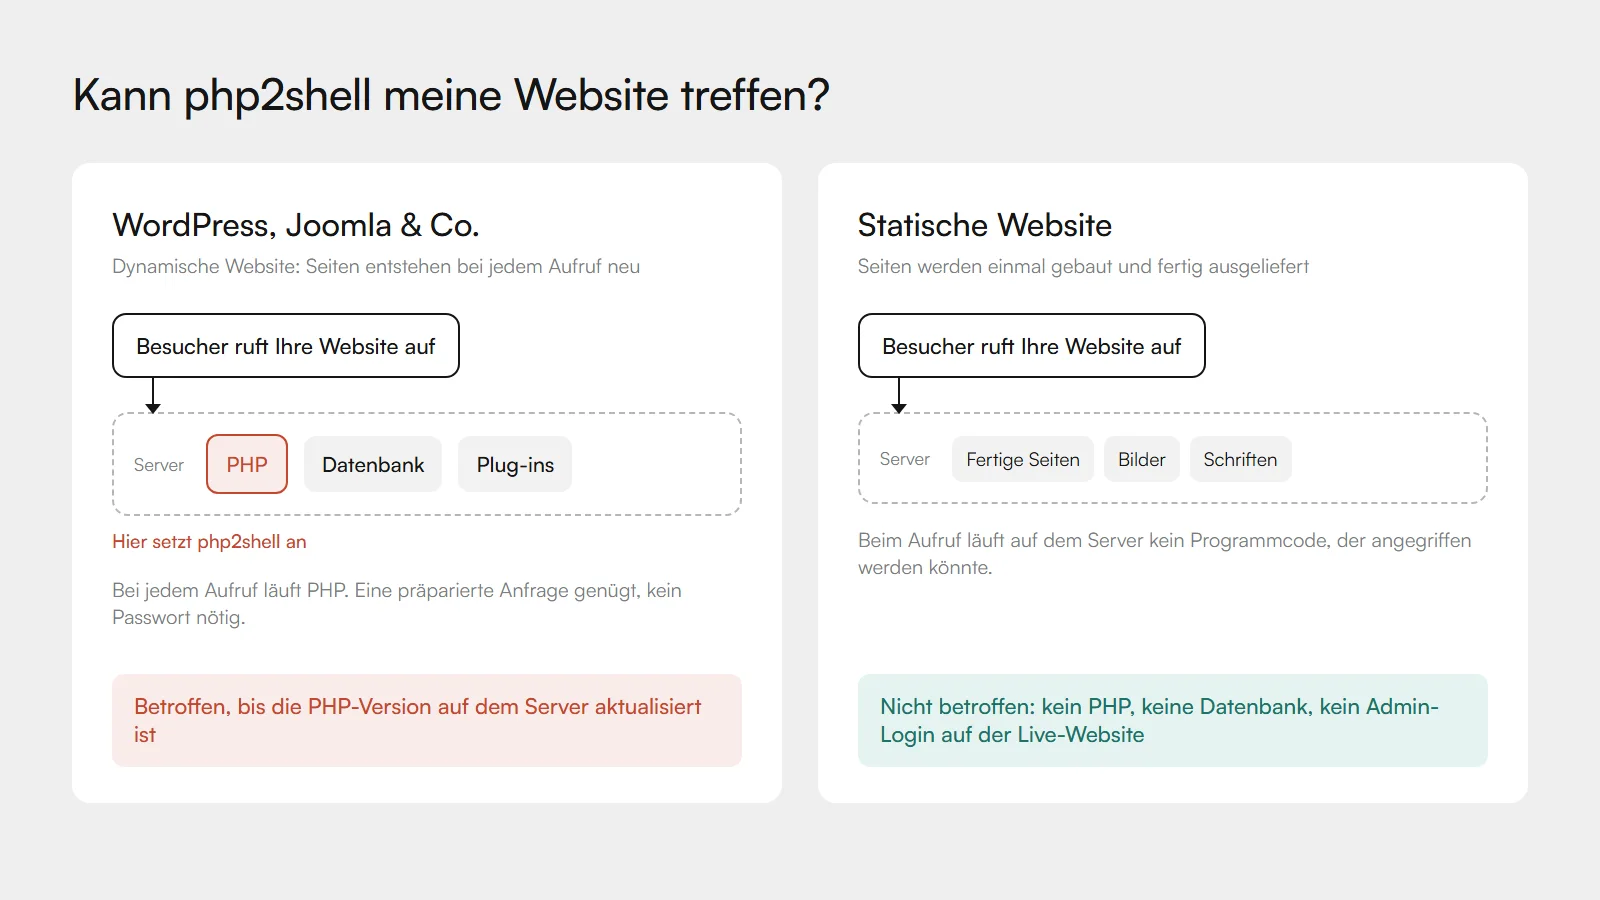
Dynamische Websites wie WordPress oder Joomla setzen jede Seite beim Aufruf neu zusammen. Dafür laufen auf dem Server PHP und eine Datenbank. Das ist praktisch, weil sich Inhalte im Browser bearbeiten lassen. Aber jede dieser Komponenten muss laufend aktualisiert werden, und jede Lücke darin ist ein mögliches Einfallstor.
Statische Websites werden einmal fertig gebaut und dann als fertige Seiten ausgeliefert. Beim Aufruf rechnet auf dem Server nichts mehr. Wo kein PHP läuft, kann auch keine PHP-Lücke ausgenutzt werden.
So löst PraxisSite das
Die Websites von PraxisSite sind statische Websites. Sie laufen ohne PHP und ohne Datenbank und werden als fertige Seiten ausgeliefert. Die Lücke php2shell betrifft sie deshalb nicht. Sie mussten in dieser Woche nichts tun, und Ihre Patientinnen und Patienten haben nichts davon gemerkt.
Das gilt auch für künftige Lücken dieser Art: Es gibt auf der Live-Website keinen Admin-Login, den jemand erraten könnte, und keine Plug-ins, die veralten. Mit dem optionalen Hosting-Paket übernehmen wir außerdem Domain, SSL-Zertifikat, Updates und Backups. Mehr dazu in der Preisübersicht.
Ihre Praxis-Website läuft noch auf WordPress oder Joomla und Sie möchten nicht bei jeder neuen Lücke nachfragen müssen? Wir übernehmen Ihre Inhalte und bauen daraus eine neue, schlanke Website, mit individuellem Design und zum Festpreis. Wie das abläuft, lesen Sie unter Webdesign für Praxen.
Unser Angebot: Wir sehen für Sie nach
Sie sind unsicher, auf welcher Technik Ihre Website läuft, oder bekommen von Ihrem Dienstleister keine klare Antwort? Schreiben Sie uns die Adresse Ihrer Praxis-Website. Wir sehen sie uns kostenlos an und sagen Ihnen, ob Handlungsbedarf besteht. Jetzt Website-Check anfragen.
Stand: 24. Oktober 2026. Die Lage entwickelt sich weiter, maßgeblich sind die aktuellen Hinweise des PHP-Projekts und Ihres Hosters. Quellen: Help Net Security, watchTowr, php.net – unterstützte Versionen.